


Security Toolkit AI : Yapay Zeka Destekli Siber Güvenlik Araştırma ve Tehdit Analizi Platformu
ING Türkiye
Security Toolkit AI : Yapay Zeka Destekli Siber Güvenlik Araştırma ve Tehdit Analizi Platformu
Proje İçeriği
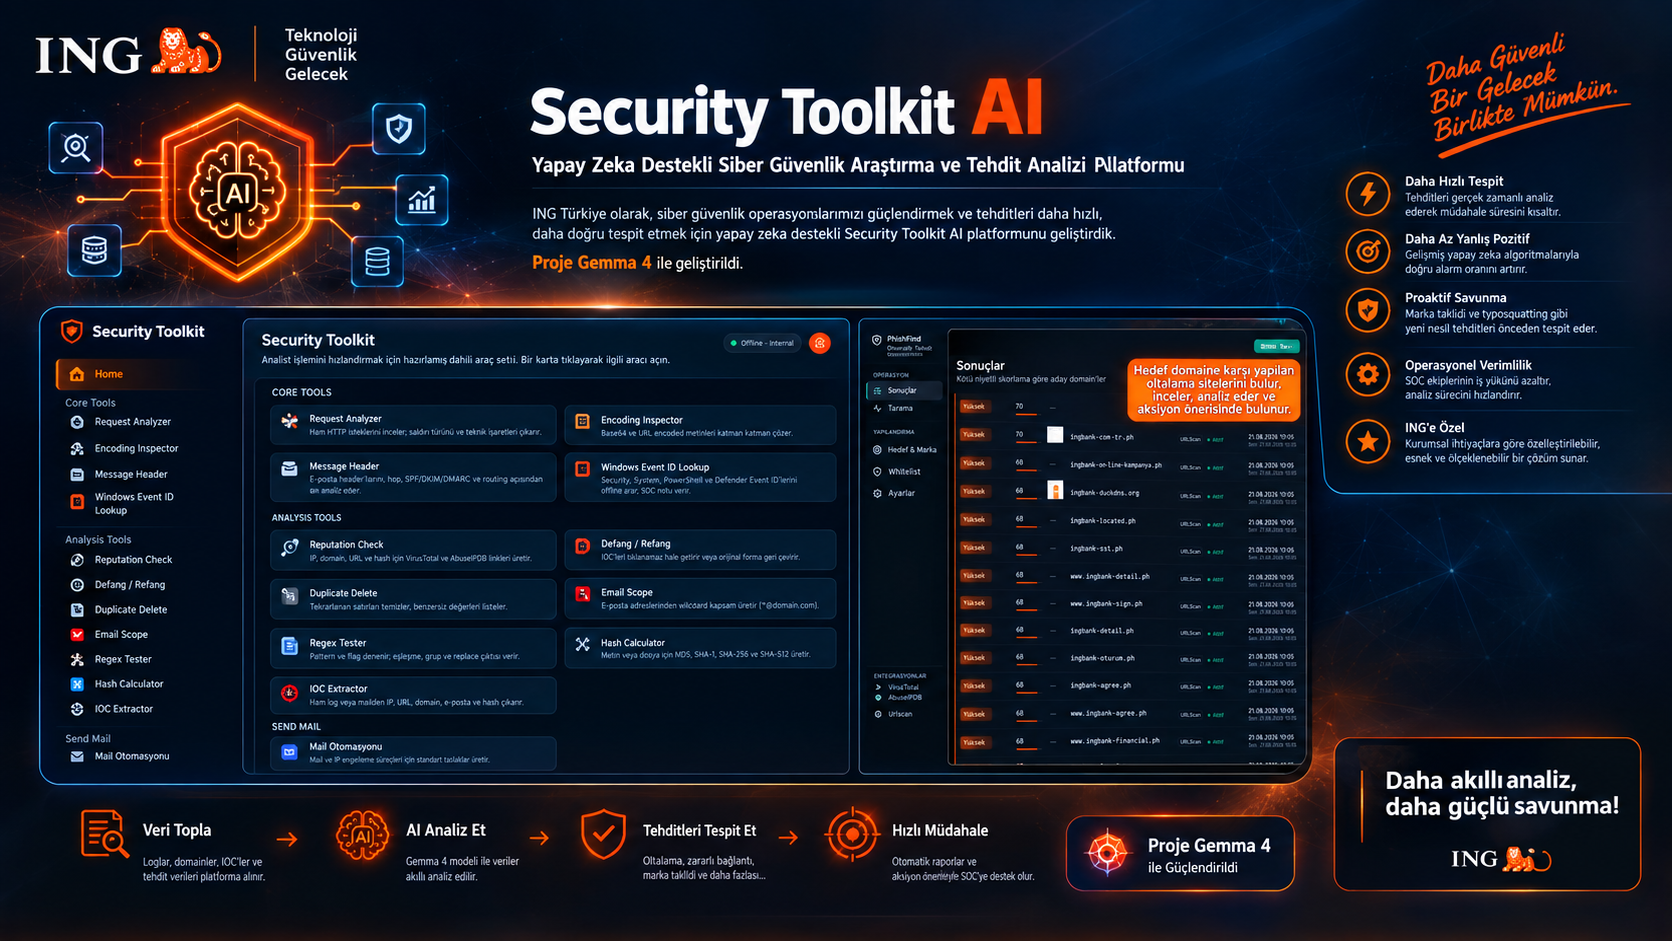
Security Toolkit AI, ING Siber Güvenlik Operasyon Merkezi (SOC) ekiplerinin artan alarm hacimleri karşısında yaşadığı yüksek manuel iş yükü, araç dağınıklığı (tool sprawl) ve uzun inceleme süreleri gibi sorunları çözmek amacıyla kurum içi kaynaklarla geliştirilmiş, yapay zekâ destekli bir siber güvenlik araştırma, tehdit analiz ve proaktif tespit platformudur.
Geleneksel SOC operasyonlarında bir IP adresi, domain, URL veya hash araştırılırken analistlerin çok sayıda tehdit istihbaratı kaynağı ve açık kaynak platform arasında geçiş yapması gerekmektedir. Bu durum analiz sürelerini uzatmakta, operasyonel verimliliği düşürmekte ve analistlerin tekrarlayan manuel işlemlere önemli ölçüde zaman ayırmasına neden olmaktadır.
Security Toolkit AI ile parçalı şekilde yürütülen bu süreçler; farklı güvenlik kaynaklarının tek noktada birleştirildiği, yapay zekâ ile desteklenen ve otomasyon odaklı merkezi bir işletim modeline dönüştürülmüştür.
Platform kapsamında;
**Otomatik Zenginleştirme (Enrichment) ve Analiz:**
IOC Investigation Engine aracılığıyla IP adresi, domain, URL ve hash gibi göstergeler farklı tehdit istihbaratı kaynaklarından otomatik olarak sorgulanmakta, elde edilen veriler tek bir analiz ekranında bir araya getirilmektedir.
**Yapay Zekâ Destekli Tehdit Değerlendirmesi:**
Gemma 4 destekli üretken yapay zeka yetenekleri kullanılarak farklı kaynaklardan elde edilen teknik veriler anlamlandırılmakta, doğal dilde özetlenmekte ve risk değerlendirmesi gerçekleştirilmektedir. Böylece analistlerin ham veriyi manuel olarak yorumlamak için harcadığı süre azaltılmaktadır.
**Operasyonel Otomasyon:**
Erken yanlış pozitif (false-positive) sonlandırma mekanizmaları sayesinde düşük riskli veya güvenilir olduğu belirlenen göstergelerde gereksiz araştırma adımlarının önüne geçilmektedir. Otomatik raporlama ve vardiya özetleri ile SOC operasyonlarının sürekliliği ve bilgi aktarımı desteklenmektedir.
**MITRE ATT&CK Eşleştirmesi:**
Tespit edilen tehditler ve saldırgan davranışları MITRE ATT&CK teknik ve taktikleri ile ilişkilendirilerek analistlere standartlaştırılmış ve bağlamsal bir tehdit görünümü sunulmaktadır.
### PhishFind – Proaktif Dolandırıcılık ve Marka Koruma Modülü
Security Toolkit AI bünyesinde geliştirilen **PhishFind**, geleneksel SOC yaklaşımının ötesine geçerek tehditlerin kuruma ulaşmasını beklemek yerine, ING markasını ve müşterilerini hedef alan dijital tehditleri proaktif olarak keşfetmek amacıyla geliştirilmiştir.
PhishFind;
* ING'yi taklit eden sahte banka ve phishing sitelerini tespit eder,
* ING markasına benzeyen lookalike domainleri sürekli olarak araştırır,
* Typosquatting yöntemleriyle oluşturulan şüpheli domain ve kampanyaları ortaya çıkarır,
* Logo, marka adı ve benzeri unsurların kötüye kullanıldığı marka taklidi girişimlerini tespit eder,
* Tespit edilen şüpheli varlıkların güvenlik ekipleri tarafından hızlı şekilde değerlendirilmesini sağlayarak müşteri mağduriyeti oluşmadan önce aksiyon alınmasına imkân tanır.
Bu yönüyle PhishFind yalnızca teknik bir siber güvenlik fonksiyonu değil; **Fraud, marka koruma ve müşteri güvenliğini aynı noktada buluşturan proaktif bir savunma mekanizmasıdır.** Geleneksel güvenlik yaklaşımındaki "olay gerçekleştikten sonra müdahale" modelinden farklı olarak, potansiyel dolandırıcılık altyapılarının mümkün olduğunca erken aşamada keşfedilmesini hedeflemektedir.
Security Toolkit AI bugün 15'ten fazla güvenlik ve tehdit istihbaratı kaynağını tek bir çatı altında birleştirmektedir. Platform; DORA, ISO 27001, SWIFT CSP ve BDDK gereksinimlerinin desteklenmesine katkı sağlarken, SOC operasyonlarının verimliliğini artırmakta; PhishFind ile birlikte bu yetkinliği kurum sınırlarının dışına taşıyarak **müşteri güvenliği, dijital dolandırıcılığın önlenmesi ve marka koruma** alanlarında da kurumun siber dayanıklılığını güçlendirmektedir.
Projenin Amacı
Proje, ING içerisindeki mevcut SOC süreçlerini iyileştirmek; manuel, yavaş ve parçalı operasyon modelini merkezi, otomasyon odaklı ve ölçülebilir bir yapıya dönüştürmek amacıyla geliştirilmiştir.
Projenin temel felsefesi; artan siber olay ve alarm hacimlerini yönetmek için maliyeti artıran yeni personel alımı veya dış kaynak kullanımı (ölçekleme) yerine, mevcut kaynaklardan maksimum değeri elde etmektir.
Bu doğrultuda Security Toolkit AI bir müşteri ürünü değil, manuel araştırma adımlarını otomatikleştirerek analist verimliliğini artıran, bağlam değiştirme (context switching) kaynaklı insan hatalarını azaltan ve ING’nin operasyonel siber güvenlik yetkinliklerini ileri seviyeye taşıyan stratejik bir IT Maliyet Verimliliği ve Operasyon platformu olarak konumlandırılmıştır.
Proje içindeki en büyük inovasyon nedir? (yeni bir teknoloji veya var olan teknolojinin farklı kullanımı gibi. IOT, M2M, AI vb.)
Projenin en büyük inovasyonu; üretken yapay zeka, tehdit istihbaratı ve otonom karar destek mekanizmalarının tek bir SOC operasyon iş akışı altında kusursuzca birleştirilmesidir.
Security Toolkit AI, ING Türkiye içerisinde üretken yapay zekâyı doğrudan SOC operasyonlarının merkezine yerleştiren ilk güvenlik platformu olarak geliştirilmiştir. Platform, tehdit istihbaratı, phishing tespiti, IOC araştırmaları ve analist karar destek süreçlerini üretken yapay zekâ destekli tek analiz ekranında bir araya getiren kurum içi ilk çözüm olma özelliğini taşımaktadır.
Teknolojik boyutta inovasyonumuz, PhishFind modülü ve üretken yapay zekânın korelasyon yeteneğinde yatmaktadır. Analistlerin farklı sistemlerden topladığı ve manuel olarak yorumladığı veriler platform tarafından otomatik olarak işlenmekte, yeni phishing kampanyaları ve marka taklidi girişimleri proaktif olarak tespit edilmekte ve analistlere doğal dilde, anlamlandırılmış risk skoru sunulmaktadır. Böylece güvenlik operasyonlarında daha önce birbirinden bağımsız yürütülen analiz süreçleri tek bir platform üzerinde bütünleşik ve yapay zekâ destekli şekilde gerçekleştirilebilmektedir.
Operasyonel boyutta inovasyonumuz ise sürdürülebilir verimlilik ve ölçeklenebilirliktir. Geleneksel iyileştirme projeleri çoğu zaman ek lisans maliyetleri ve dışa bağımlılık yaratırken, projemiz tamamen iç yetkinliklerle ve sıfır ek lisans maliyetiyle geliştirilmiştir. Security Toolkit AI sayesinde artan alarm hacmine rağmen ek personel ihtiyacı oluşmamış, mevcut ekip kapasitesi yaklaşık 2,5 kat artırılarak operasyonel ölçeklenebilirlik sağlanmıştır. Bu sayede büyüyen tehdit hacmini insan kaynağını büyütmeden yönetebilen sürdürülebilir bir güvenlik operasyon modeli oluşturulmuş, dış kaynak veya yeni insan kaynağı yatırımı gerektirmeden SOC operasyonlarının etkinliği ve kapasitesi önemli ölçüde artırılmıştır.
Security Toolkit AI yalnızca bir siber güvenlik aracı değil, insan uzmanlığı ile üretken yapay zekâyı birleştiren yeni nesil bir güvenlik operasyon modelidir. ING Türkiye bu proje ile artan tehdit hacmini daha fazla bütçe, lisans veya insan kaynağı yatırımıyla değil; kurum içi inovasyon ve yapay zekâ destekli otomasyon ile yönetmeyi başarmıştır. Sıfır yatırım maliyetiyle geliştirilen platform, operasyonel kapasiteyi 2,5 kat artırmış, müdahale sürelerinde %55 iyileşme sağlamış ve kurumun siber dayanıklılığını önemli ölçüde güçlendirmiştir.
Bu yönüyle Security Toolkit AI, ING Türkiye SOC operasyonlarında üretken yapay zekânın operasyonel karar alma süreçlerine entegre edildiği ilk platformlardan biri olarak yalnızca teknolojik bir yenilik değil, aynı zamanda sürdürülebilir, ölçeklenebilir ve yüksek katma değer üreten bir operasyonel dönüşüm modeli ortaya koymuştur.
Proje kurum içindeki hangi bölüme fayda sağlamıştır?(satış, pazarlama, finans, İK, IT, Üretim, Planlama, Satın alma, Lojistik Müşteri İlişkileri gibi)
Security Toolkit AI projesi, kurumsal siloları kırarak birçok ekibe doğrudan ve dolaylı fayda sağlamıştır: Cyber Security Operations Center (SOC) & Incident Response: Analiz sürelerinin kısalması ve MTTR değerlerinin iyileşmesiyle doğrudan en büyük faydayı sağlamıştır. Fraud Prevention (Dolandırıcılık Önleme): PhishFind modülü sayesinde sahte bankacılık siteleri ve lookalike domainler müşteri mağduriyeti yaratmadan önce tespit edilerek Fraud ekiplerinin önleyici faaliyetlerine güç katılmıştır. Threat Intelligence & Vulnerability Management: Kurum içi tehdit görünürlüğü artırılmıştır. IT Yönetimi ve Finans Ekipleri: Artan alarm hacimlerine rağmen yeni personel istihdamı gereksinimini ortadan kaldırması (cost avoidance) ve üçüncü parti yazılım lisans maliyetlerini sıfırlaması sayesinde kurumun IT bütçe verimliliğine doğrudan katkı sağlamıştır.
Projenin hayata geçirilmesi konusunda üst yönetimin desteğini tam olarak alabildiniz mi?
Evet, çok güçlü bir üst yönetim desteği alınmıştır. Proje, yönetimin stratejik hedefleri olan "Siber Dayanıklılığın Artırılması" ve "BT Maliyet Verimliliği (IT Cost Efficiency)" vizyonlarıyla birebir örtüştüğü için en başından itibaren desteklenmiştir. Artan siber olay hacimlerini sadece bütçe ve ekip büyüterek değil, otomasyon ve kurumsal zeka ile çözme yaklaşımımız, üst yönetimin vizyonuyla tam uyum sağlamıştır. Geliştirme ve üretim ortamlarına entegrasyon süreçlerinde sağlanan kurumsal destek sayesinde, Security Toolkit AI teknik bir aracın ötesine geçerek ING'nin stratejik siber güvenlik omurgalarından biri haline gelmiştir.
Proje sonunda ortaya çıkan sonuçları analiz edebildiniz mi? Rakamsal verilerle ifade eder misiniz?(ROI, maliyetlerde yüzdesel azalma, üretim süresinde azalma, hata payının düşmesi vs.)
Evet, projenin canlıya alınmasıyla birlikte hem operasyonel hızda hem de maliyet verimliliğinde kurumu dönüştüren, net ve ölçülebilir sonuçlar elde edilmiştir:
Süre İyileştirmeleri: İlk analiz (triage) ve IOC araştırma süresi 20 dakikadan 3 dakikaya düşürülerek %85 oranında hızlanma sağlanmıştır. Ortalama Müdahale Süresi (MTTR) 95 dakikadan 43 dakikaya inerek %55 iyileştirilmiştir.
Analist Verimliliği: Alarm başına harcanan analist eforu 30 dakikadan 12 dakikaya düşürülmüş (%60 azalma), analist başına işleme kapasitesi yaklaşık 2,5 - 3 kat artırılmıştır.
Otomasyon Kazanımları: Raporlama ve veri toplama faaliyetlerinde harcanan süre 22 dakikadan 4 dakikaya düşürülerek %80 tasarruf sağlanmıştır. Tek bir inceleme için kullanılan araç sayısı 7'den 2'ye düşürülmüştür.
Yatırımın Geri Dönüşü (ROI) ve Maliyet: Kurum genelinde yıllık yaklaşık 2.500+ adam/saat operasyonel tasarruf potansiyeli yaratılmıştır. Bu kazanım, tam zamanlı çalışma kapasitesi baz alındığında yaklaşık 1,5 FTE (Full-Time Equivalent) ek operasyonel kapasiteye karşılık gelmektedir. Böylece yeni personel istihdamı gerektirmeden mevcut ekibin daha fazla alarm, vaka ve tehdit araştırmasını yönetebilmesi sağlanmıştır. Projenin geliştirilmesi için harcanan efor canlıya alındıktan sonraki ilk 1-2 ay içerisinde amorte edilmiştir (Break-even). Dış bağımlılıkların ortadan kalkmasıyla SOC operasyonlarında toplam %70-80 oranında maliyet optimizasyonu elde edilmiştir.
Sonuç olarak Security Toolkit AI, ek insan kaynağı veya ek lisans yatırımı gerektirmeden SOC ekibine yaklaşık 1,5 kişilik ek operasyonel kapasite kazandırmış, analist verimliliğini 2,5-3 kat artırmış ve güvenlik operasyonlarının ölçeklenebilirliğini sürdürülebilir şekilde güçlendirmiştir.
Projenizde şirket içinden kaç kişi aktif olarak görev almıştır? Ekip birimleri hakkında kısaca bilgi verir misiniz?
Proje geliştirme, analiz, test ve güvenlik doğrulama süreçlerinde sadece 3 ile 5 kişilik bir çekirdek ekip aktif rol almıştır. Siber Güvenlik Operasyonları, Threat Intelligence, Yazılım Geliştirme ve Güvenlik Mimarisi yetkinliklerine sahip bu küçük ve çevik (agile) ekip; geleneksel yöntemlerde aylar süren ve büyük danışmanmanlık orduları gerektiren bir dönüşümü, tamamen iç kaynakların efektif kullanımıyla çok kısa sürede ve sıfır maliyetle başarmıştır.
Projenizde (varsa)işbirliği kurduğunuz veya destek aldığınız bilişim şirketlerini belirtiniz.
Projenin temel felsefesi "Mevcut kurum içi yetkinliklerle geliştirme" olduğu için hiçbir bilişim şirketi, dış yazılım firması veya danışmanlık şirketinden hizmet alınmamıştır. Geliştirme, entegrasyon ve devreye alma faaliyetlerinin tamamı ING'nin mevcut teknoloji altyapısı ve SOC mühendislerinin vizyonu ile yürütülmüştür. Bu yaklaşım, sadece dışa bağımlılığı ve satın alma maliyetlerini sıfırlamakla kalmamış; aynı zamanda know-how'ın tamamen kurum içinde kalmasını sağlayarak kurumsal sürdürülebilirliği güvence altına almıştır.
Proje sırasında kullandığınız ve spesifik önemi olan markaları (varsa) belirtiniz. (Yazılım veya donanım markaları)
Tamamı mevcut kurumsal lisanslarımız, açık kaynak çözümler veya public API'ler kullanılarak entegre edilen mimarimiz şu şekildedir: Yapay Zeka: Gemma 4 Yazılım Mimarisi: Next.js, TypeScript, Node.js, Tailwind CSS Tehdit İstihbaratı ve Analiz: VirusTotal, AbuseIPDB, OpenPhish, URLhaus, urlscan.io, crt.sh, dnstwist, MITRE ATT&CK Framework Tüm bu teknolojiler, analistin ekran değiştirmesine gerek kalmadan tek bir pipeline içerisinde çalışacak şekilde harmonize edilmiştir.
Detaylar
ING Türkiye
ING Türkiye, bankacılık ve finans sektöründe faaliyet göstermektedir. Kurum; bireysel bankacılık, kurumsal bankacılık, dijital bankacılık, ödeme sistemleri, yatırım ürünleri ve finansal teknolojiler alanlarında hizmet sunmaktadır
1500
ing.com.tr
Security Toolkit AI : Yapay Zeka Destekli Siber Güvenlik Araştırma ve Tehdit Analizi Platformu
Elif Seven
19 Eylül 2025 -> 14 Temmuz 2026
Security Toolkit AI, yatırımın geri dönüşü (ROI) açısından benzersiz bir başarı hikâyesidir. Proje; herhangi bir ek lisans, donanım yatırımı (CAPEX), danışmanlık hizmeti, dış kaynak kullanımı veya üçüncü parti SaaS aboneliği (OPEX) gerektirmeden, tamamen mevcut teknoloji altyapısı ve kurum içi uzman ekip tarafından geliştirilmiştir. Ortalama analiz sürelerinde sağlanan %85 iyileşme, operasyonel maliyetlerde %80 optimizasyon ve yüzlerce saatlik analist iş gücü tasarrufu sayesinde proje, ilk 2 ay içerisinde kendini amorti etmiş ve yatırım geri dönüş süresini (Payback Period) sektör ortalamalarının çok altına indirmiştir. Bununla birlikte, artan alarm hacmine rağmen ek personel ihtiyacı oluşturmadan operasyonel kapasitenin sürdürülebilir şekilde artırılmasını sağlamıştır. Sıfır ek bütçe ile hayata geçirilen Security Toolkit AI, kurumun toplam sahip olma maliyetini (TCO) önemli ölçüde azaltırken; yüksek etki, düşük maliyet ve sürdürülebilir değer üretimini bir araya getiren örnek bir “Frugal Innovation” ve “Maliyet Etkin İnovasyon” başarısı olarak öne çıkmaktadır.
https://youtu.be/aV4Gd8XWRyg


